Un ciberataque con la herramienta de IA Artex accede a servidores internos de la Comisión Europea
El ataque, detectado el 22 de octubre, dejó inutilizado varios días el portal interno de la institución y aún no se sabe quién lo cometió.
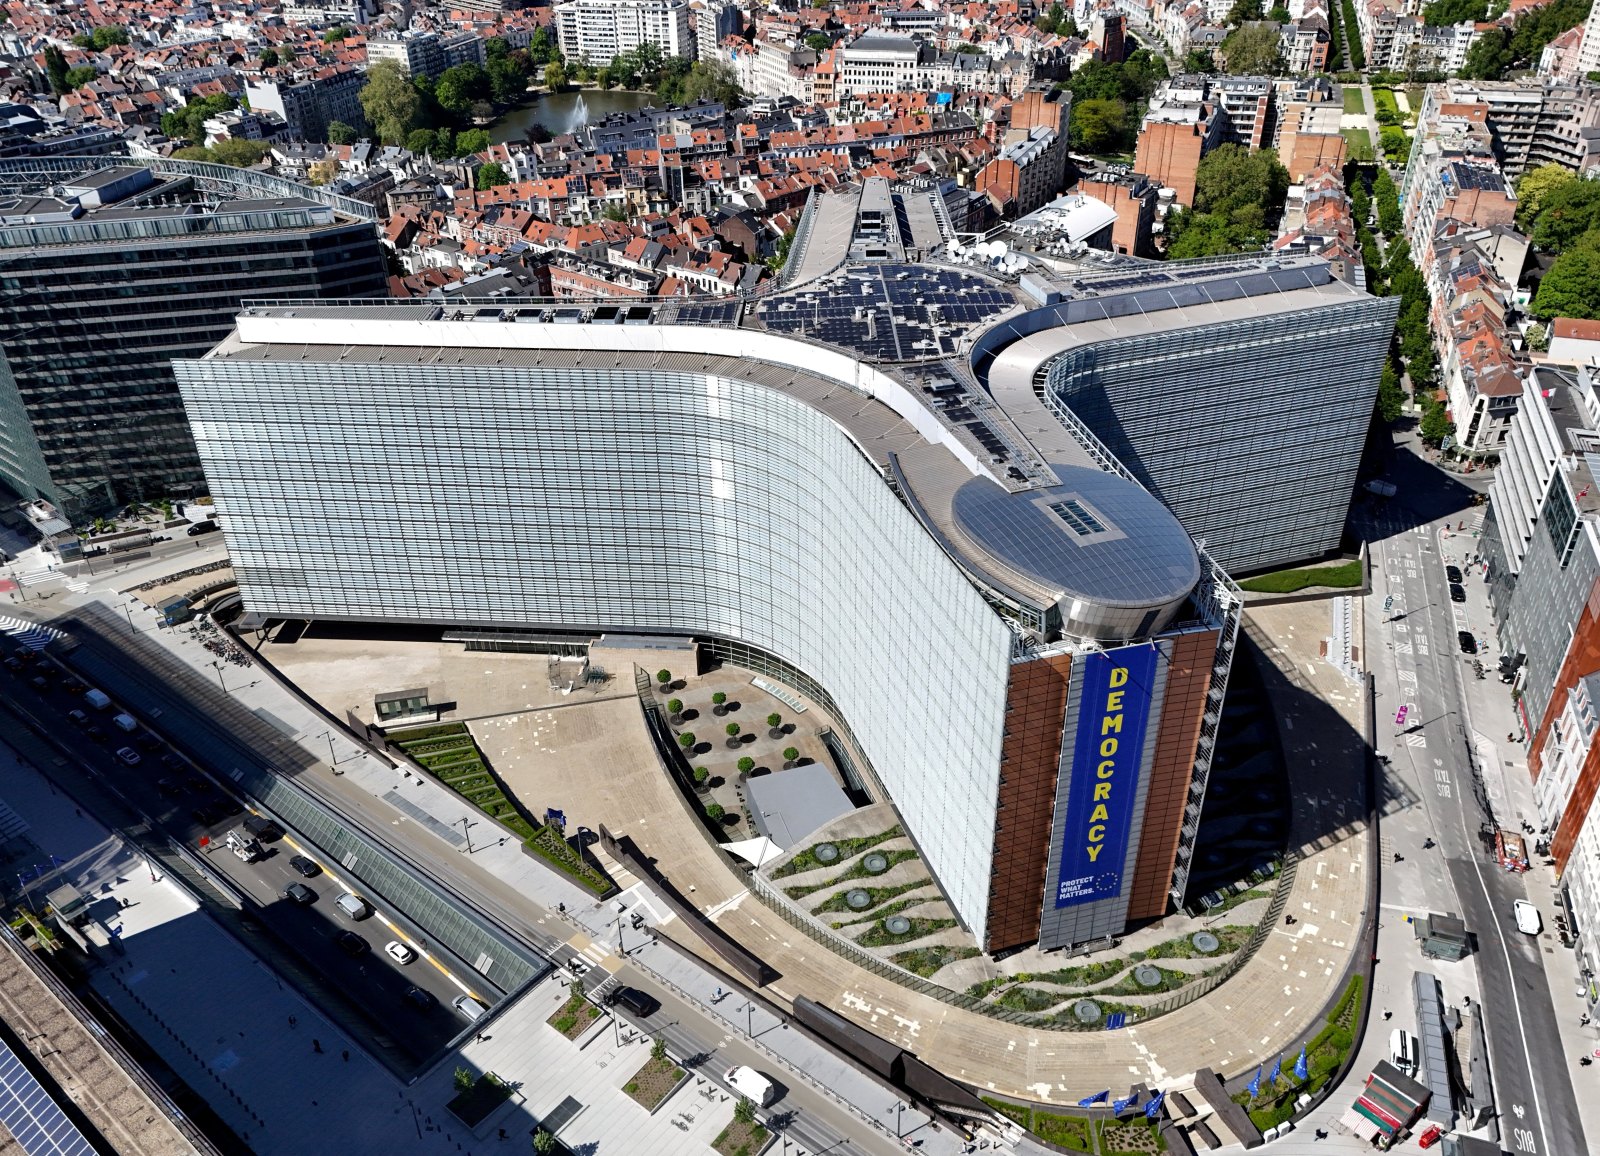
Los servidores internos de la Comisión Europea sufrieron un ciberataque con una herramienta de inteligencia artificial, que dejó inutilizado durante varios días el portal interno de la institución comunitaria. El ataque se detectó el 22 de octubre, pero se hizo público este jueves 19 de noviembre.
Un portavoz del Ejecutivo comunitario afirmó que la investigación sigue en curso. "Estamos tomando las medidas necesarias en función de los resultados que vayan surgiendo", señaló. Añadió: "No hemos detectado ninguna evidencia de filtración de datos que afecte al personal de la Comisión en su conjunto".
Los investigadores tratan de determinar si la incursión dejó al descubierto datos sensibles de miles de funcionarios europeos. Aún no se ha determinado quién está detrás del ataque. Bruselas no lo atribuyó a ningún actor y no aclaró si sigue en marcha.
Te puede interesar: Banco Central de Brasil vende mil millones de dólares para frenar el alza de la divisa
Los atacantes utilizaron una herramienta de inteligencia artificial llamada Artex, creada para simular ataques autorizados y detectar fallos de seguridad. Actores estatales y grupos criminales la han empleado para automatizar sus ataques, y permite obtener acceso privilegiado en tiempo récord.
La semana pasada, el FBI emitió una alerta pública sobre Artex. Advirtió que actores maliciosos la han convertido en arma para automatizar las fases de una intrusión, desde el reconocimiento hasta la exfiltración de datos, a una velocidad mucho mayor que la de una persona. Según su informe, la herramienta se publicó en julio pasado y varios grupos la usan al menos desde agosto contra organizaciones de todo el mundo.
El documento del FBI recoge que algunas intrusiones lograron acceso privilegiado en menos de tres horas. Entre los afectados figuran servicios financieros, gobierno, tecnología, defensa, semiconductores, energía, sanidad, industria, telecomunicaciones y despachos legales.
La plataforma inutilizada es la que usan empleados y funcionarios de la Comisión para solicitar bajas por enfermedad y vacaciones, hacer gestiones internas y consultar nóminas y salarios. Varios funcionarios, bajo condición de anonimato, explicaron que les preocupa que sus datos personales hayan quedado al descubierto.